Die meisten Betriebe kennen die Datenschutz-Folgenabschätzung nur als Behördenforderung nach einem Vorfall. Das ist zu spät. Die DSFA ist ein präventives Instrument: Sie muss vor dem Start einer risikoreichen Verarbeitung durchgeführt werden, nicht danach. Und sie gehört zu den wenigen DSGVO-Pflichten, bei denen das Unterlassen die gesamte Verarbeitungstätigkeit stoppen kann.
Dieser Beitrag erklärt, was eine DSFA ist, in welchen Fällen sie verpflichtend wird, welche 7 Schritte durch die Durchführung führen und was die österreichische Datenschutzbehörde als Standard erwartet.
Was ist eine Datenschutz-Folgenabschätzung?
Eine Datenschutz-Folgenabschätzung ist eine strukturierte Vorabprüfung, mit der Sie analysieren, welche Risiken eine geplante Verarbeitungstätigkeit für die Rechte und Freiheiten der betroffenen Personen mit sich bringt. Und ob diese Risiken durch geeignete Maßnahmen auf ein vertretbares Niveau gesenkt werden können.
Die gesetzliche Grundlage ist Artikel 35 der DSGVO. Im englischsprachigen Raum wird die DSFA als Privacy Impact Assessment (PIA) oder Data Protection Impact Assessment (DPIA) bezeichnet. Alle drei Begriffe meinen dasselbe Instrument.
DSFA ist keine einmalige Übung. Sie gilt für eine konkrete Verarbeitungstätigkeit oder ein System. Ändert sich die Technologie, der Zweck oder die Datenmenge wesentlich, muss die DSFA wiederholt werden. Verarbeitungen, die noch unter Recht vor der DSGVO genehmigt wurden, benötigen ebenfalls eine neue Bewertung.
Wann ist eine DSFA verpflichtend?
Artikel 35 Absatz 1 DSGVO formuliert das Kriterium klar: Eine DSFA ist erforderlich, wenn eine Verarbeitung voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen mit sich bringt. Der Begriff „voraussichtlich" ist entscheidend: Die Pflicht entsteht bei begründeter Annahme, nicht erst bei eingetretenem Schaden.
Artikel 35 Absatz 3 DSGVO nennt drei Fallgruppen, bei denen die DSFA in jedem Fall Pflicht ist:
Systematische, umfangreiche Bewertung persönlicher Aspekte durch automatisierte Verarbeitung einschließlich Profiling
Beispiele: Kredit-Scoring, KI-gestützte Personalauswahl, Verhaltensanalyse auf Plattformen
Umfangreiche Verarbeitung besonderer Datenkategorien (Art. 9) oder strafrechtlicher Daten (Art. 10)
Beispiele: Gesundheitsdaten in der Arztpraxis in großem Maßstab, biometrische Zugangskontrolle für Mitarbeitende
Systematische großflächige Überwachung öffentlich zugänglicher Bereiche
Beispiele: Videoüberwachung von Einkaufszentren, Bahnhöfen, Plätzen mit Gesichtserkennung oder Bewegungstracking
Zusätzlich hat die österreichische Datenschutzbehörde (DSB) eine Muss-Liste nach Art. 35 Abs. 4 DSGVO veröffentlicht: eine Aufzählung von Verarbeitungstypen, für die in Österreich generell eine DSFA verpflichtend ist. Darin enthalten sind unter anderem:
- Verarbeitung genetischer oder biometrischer Daten zur eindeutigen Identifikation
- Verarbeitung von Standortdaten zur Nachverfolgung von Personen
- Matching oder Zusammenführen von Datensätzen aus verschiedenen Quellen
- Verarbeitung von Daten schutzbedürftiger Personen (Kinder, Patienten, Mitarbeitende)
- Innovative Nutzung neuer Technologien mit unklaren Folgen
Wer prüft, ob eine DSFA notwendig ist? Das ist die Aufgabe des Verantwortlichen, also der Geschäftsleitung, nicht der zuständigen Behörde. Eine falsche Einschätzung, dass keine DSFA nötig sei, trägt der Betrieb selbst zu verantworten. Im Zweifelsfall gilt: lieber eine DSFA zu viel als zu wenig.
Wann ist keine DSFA nötig?
Nicht jede neue Verarbeitung löst eine DSFA-Pflicht aus. Artikel 35 Absatz 10 DSGVO sieht Ausnahmen vor, wenn die Verarbeitung auf einer Rechtsgrundlage beruht, die bereits eine Risikoprüfung enthält. Und Art. 35 Abs. 1 formuliert die Schwelle bewusst hoch: Es geht um ein voraussichtlich hohes Risiko.
Die europäischen Datenschutzbehörden (EDSA) haben neun Kriterien definiert, nach denen ein hohes Risiko wahrscheinlich ist. Treffen zwei oder mehr dieser Kriterien zu, ist eine DSFA in der Regel erforderlich:
- Bewertung oder Einstufung von Personen (Profiling, Scoring)
- Automatisierte Entscheidungsfindung mit rechtlichen oder ähnlich erheblichen Folgen
- Systematische Überwachung
- Verarbeitung sensibler oder höchstpersönlicher Daten
- Großflächige Verarbeitung
- Abgleich oder Verknüpfung verschiedener Datensätze
- Daten schutzbedürftiger Personen
- Innovative Technologien oder neuartige Anwendungen
- Verarbeitung, die Betroffene hindert, ein Recht auszuüben oder einen Vertrag zu nutzen
Die 7 Schritte durch die DSFA
Die DSGVO schreibt keinen einheitlichen Ablauf vor, gibt aber in Art. 35 Abs. 7 die Mindestinhalte einer DSFA vor. Der folgende Ablauf orientiert sich an der Methodik der österreichischen DSB und an den EDSA-Leitlinien.
Schritt 01
Verarbeitungstätigkeit beschreiben
Definieren Sie klar, was konkret verarbeitet wird: Welche Datenkategorien? Von wem? Zu welchem Zweck? Mit welcher Technologie? Wer hat Zugang? Welche Dienstleister sind eingebunden?
Die Beschreibung muss so präzise sein, dass eine außenstehende Person die Verarbeitung vollständig nachvollziehen kann. Vage Beschreibungen wie „Kundenverwaltung" sind nicht ausreichend. Hilfreiche Grundlage: Ihr Verzeichnis von Verarbeitungstätigkeiten nach Art. 30 DSGVO.
Schritt 02
Notwendigkeit und Verhältnismäßigkeit prüfen
Ist die Verarbeitung für den angestrebten Zweck tatsächlich erforderlich? Könnte derselbe Zweck mit weniger Daten oder weniger eingriffsintensiven Mitteln erreicht werden? Gibt es eine Rechtsgrundlage nach Art. 6 DSGVO?
Datensparsamkeit und Zweckbindung sind hier die zentralen Prüfpunkte. Wer mehr Daten erhebt als nötig oder für neue Zwecke verwendet, hat an dieser Stelle bereits ein Problem, das keine technische Maßnahme lösen kann.
Schritt 03
Risiken für Betroffene identifizieren
Analysieren Sie, welche Schäden für die betroffenen Personen eintreten könnten, wenn die Verarbeitung schiefläuft. Denken Sie dabei in konkreten Szenarien: Was passiert bei einem Datenleck? Bei Missbrauch durch Mitarbeitende? Bei einem Systemausfall?
Der EDSA unterscheidet vier Schadenstypen: physische Schäden (Verletzung, Diskriminierung), materielle Schäden (finanzielle Verluste), immaterielle Schäden (Reputationsverlust, psychisches Leid) und gesellschaftliche Schäden (Stigmatisierung, soziale Ausgrenzung).
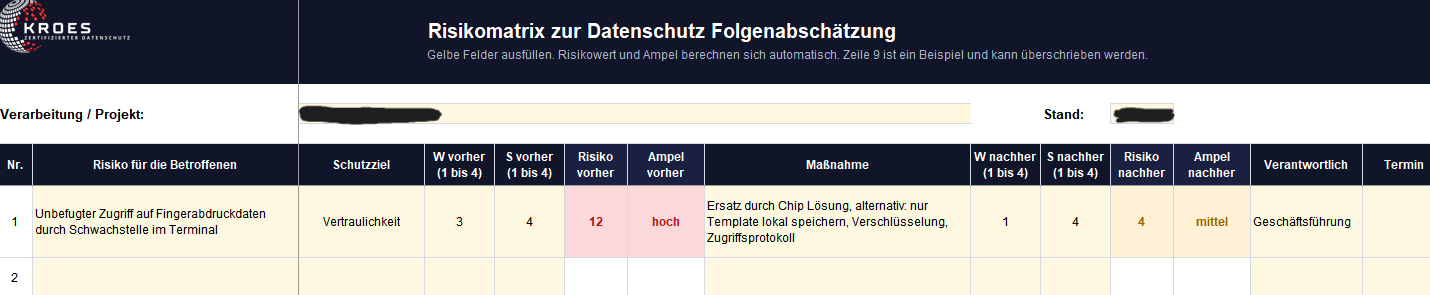
Bewerten Sie jedes Risiko nach zwei Dimensionen: Eintrittswahrscheinlichkeit und Schwere des Schadens. Deren Kombination ergibt das Risikoniveau: gering, mittel, hoch oder sehr hoch.
Schritt 04
Maßnahmen zur Risikobehandlung festlegen
Für jedes identifizierte Risiko definieren Sie, welche technischen und organisatorischen Maßnahmen es auf ein vertretbares Niveau senken. Dabei gelten dieselben Prinzipien wie beim IT-Sicherheitskonzept: Pseudonymisierung, Verschlüsselung, Zugriffskontrollen, Protokollierung, Schulungen.
Zentral ist aber auch: Privacy by Design und Privacy by Default. Sind Datenschutzmaßnahmen von Anfang an in das System eingebaut? Sind die datenschutzfreundlichsten Einstellungen die Standardeinstellungen?
Schritt 05
Restrisiko bewerten
Kein Maßnahmenkatalog eliminiert alle Risiken vollständig. Nach Anwendung aller Maßnahmen verbleibt immer ein Restrisiko. Bewerten Sie dieses Restrisiko: Ist es vertretbar? Kann die Verarbeitung mit diesem Restrisiko verantwortet werden?
Ist das Restrisiko hoch und lässt sich nicht weiter senken, muss vor Beginn der Verarbeitung die Datenschutzbehörde konsultiert werden. Das ist die sogenannte vorherige Konsultation nach Art. 36 DSGVO. Eine Verarbeitung mit unvertretbar hohem Restrisiko darf ohne diese Konsultation nicht stattfinden.
Schritt 06
Datenschutzbeauftragten konsultieren
Ist ein Datenschutzbeauftragter bestellt, schreibt Art. 35 Abs. 2 DSGVO ausdrücklich vor, dass er bei der Durchführung der DSFA zu konsultieren ist. Seine Stellungnahme muss dokumentiert werden.
Wichtig: Der DSB führt die DSFA nicht durch und trägt keine Verantwortung für das Ergebnis. Diese liegt beim Verantwortlichen, also der Geschäftsleitung. Der DSB berät, prüft und dokumentiert seine Einschätzung.
Hat kein DSB die DSFA begleitet, obwohl einer bestellt ist, ist das ein eigenständiger DSGVO-Verstoß, der unabhängig vom Ergebnis der DSFA beanstandet werden kann.
Schritt 07
Dokumentieren, überprüfen, aktualisieren
Die DSFA muss vollständig dokumentiert werden. Art. 35 Abs. 7 DSGVO listet die Mindestinhalte: systematische Beschreibung der Verarbeitung, Notwendigkeits- und Verhältnismäßigkeitsbewertung, Risikoabschätzung, geplante Maßnahmen.
Und: Die DSFA ist keine Einmalübung. Sie muss überprüft werden, wenn sich die Verarbeitungstätigkeit ändert, neue Risiken bekannt werden oder die ursprünglich geplanten Maßnahmen nicht wie vorgesehen umgesetzt wurden. Eine regelmäßige Überprüfung, mindestens bei wesentlichen Änderungen, gehört zum laufenden Datenschutzmanagement.
Beispiel einer Risikomatrix zur DSFA
Wer ist verantwortlich für die DSFA?
Verantwortlich für die Durchführung und das Ergebnis der DSFA ist der Verantwortliche im Sinne der DSGVO: die Geschäftsleitung. Diese Pflicht kann nicht delegiert werden. Der Datenschutzbeauftragte berät und begleitet, aber er entscheidet nicht.
In der Praxis erlebe ich häufig, dass Betriebe die DSFA als Bürokratie empfinden und versuchen, sie möglichst schlank zu halten. Das ist verständlich, aber riskant. Die DSFA ist das einzige Instrument, das zwingt, Risiken vor dem Start zu denken statt danach. Diese Vorabarbeit ist fast immer günstiger als eine nachträgliche Korrektur. Aus der Beratungspraxis als externer Datenschutzbeauftragter
DSFA und vorherige Konsultation der Datenschutzbehörde
Ergibt die DSFA, dass das Restrisiko trotz aller Maßnahmen hoch bleibt, greift Art. 36 DSGVO: Die zuständige Datenschutzbehörde muss vor Beginn der Verarbeitung konsultiert werden. In Österreich ist das die Datenschutzbehörde (DSB) in Wien.
Die Behörde hat dann bis zu acht Wochen Zeit für eine schriftliche Stellungnahme, die in begründeten Fällen um weitere sechs Wochen verlängert werden kann. Während dieser Frist darf die Verarbeitung nicht aufgenommen werden.
Was die DSFA für KMU bedeutet: Die meisten kleinen und mittleren Betriebe werden die DSFA-Pflicht nicht für ihre Standardverarbeitungen wie Kundenverwaltung oder Buchhaltung auslösen. Sie wird relevant, sobald neue Technologien eingeführt werden, zum Beispiel Zeiterfassung per Fingerabdruck, KI-gestützte Bewerbungsauswahl, Videoüberwachung mit Bewegungsanalyse oder umfangreiche Gesundheitsdatenverarbeitung. Wer solche Systeme plant, sollte die DSFA-Frage als erstes klären.
Häufige Fehler in der Praxis
- DSFA wird nachgeholt statt vorher durchgeführt: Die DSFA muss vor dem Start der Verarbeitung abgeschlossen sein. Eine nachträgliche Dokumentation erfüllt die Pflicht nicht.
- Risikobewertung bleibt abstrakt: Formulierungen wie „mittleres Risiko, da angemessene Sicherheitsmaßnahmen vorhanden" ohne konkrete Szenarien und Maßnahmen sind wertlos.
- DSB wird nicht einbezogen: Wenn ein Datenschutzbeauftragter bestellt ist und nicht konsultiert wurde, ist das ein eigenständiger Verstoß.
- DSFA wird nie überprüft: Eine veraltete DSFA, die eine geänderte Verarbeitungstätigkeit nicht mehr abbildet, schützt nicht.
- Restrisiko wird kleingeschrieben: Ein hohes Restrisiko, das die vorherige Konsultation der Behörde auslösen würde, wird in der DSFA als „akzeptabel" eingestuft, um die Konsultation zu vermeiden. Das ist eine der gefährlichsten Fehleinschätzungen.